فعالسازی
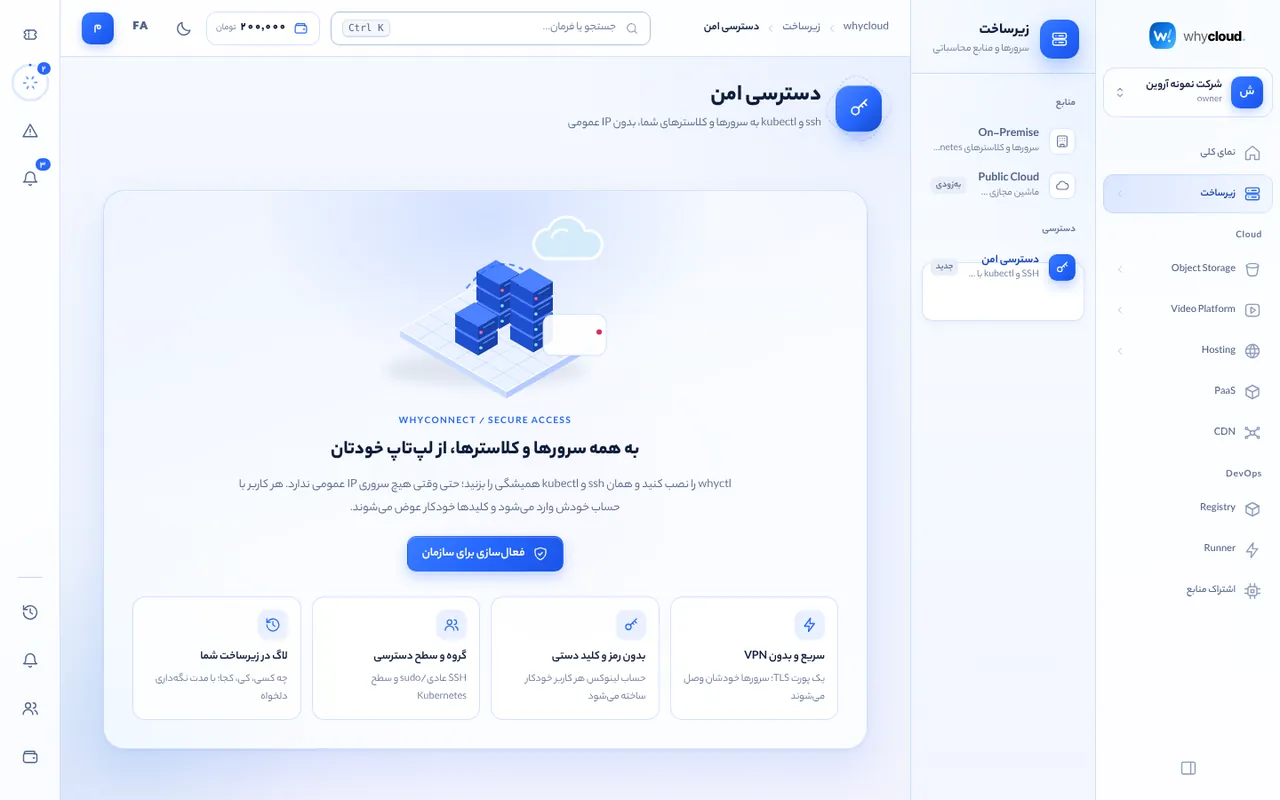
در Infrastructure ← دسترسی امن «فعالسازی برای سازمان» را بزنید؛ گروه «مدیران زیرساخت» ساخته میشود. سپس روی هر سرور یا کلاستر «فعالسازی» را بزنید (Agent باید بهروز باشد؛ روی سرور systemd لازم است).
گروهها و سطح دسترسی
برای هر گروه اعضا، منابع (یا همهٔ منابع)، کاربرهای لینوکس مجاز و سطح Kubernetes (view، view-exec، edit، admin، cluster-admin) را تعیین کنید. تغییر گروه یا حذف عضو فوراً اعمال و اتصالهای زنده قطع میشود.
نصب و استفاده از whyctl
روی لپتاپ: curl -fsSL https://whycloud.ir/agent/access/install.sh | sh سپس whyctl login https://whycloud.ir، whyctl ls، whyctl ssh root@web-prod-1 و whyctl kube login k8s-main. با whyctl config ssh >> ~/.ssh/config ابزارهایی مثل scp، rsync و VS Code هم کار میکنند.
لاگ اتصال
تب «لاگ اتصال» اتصالها و فرمانها را بر اساس منبع، کاربر، رویداد یا متن جستجو میکند. لاگها روی خود منبع نگه داشته میشوند و مدت نگهداری از تنظیمات سازمان میآید. گواهیها پیشفرض ۸ ساعت اعتبار دارند.