
شروع
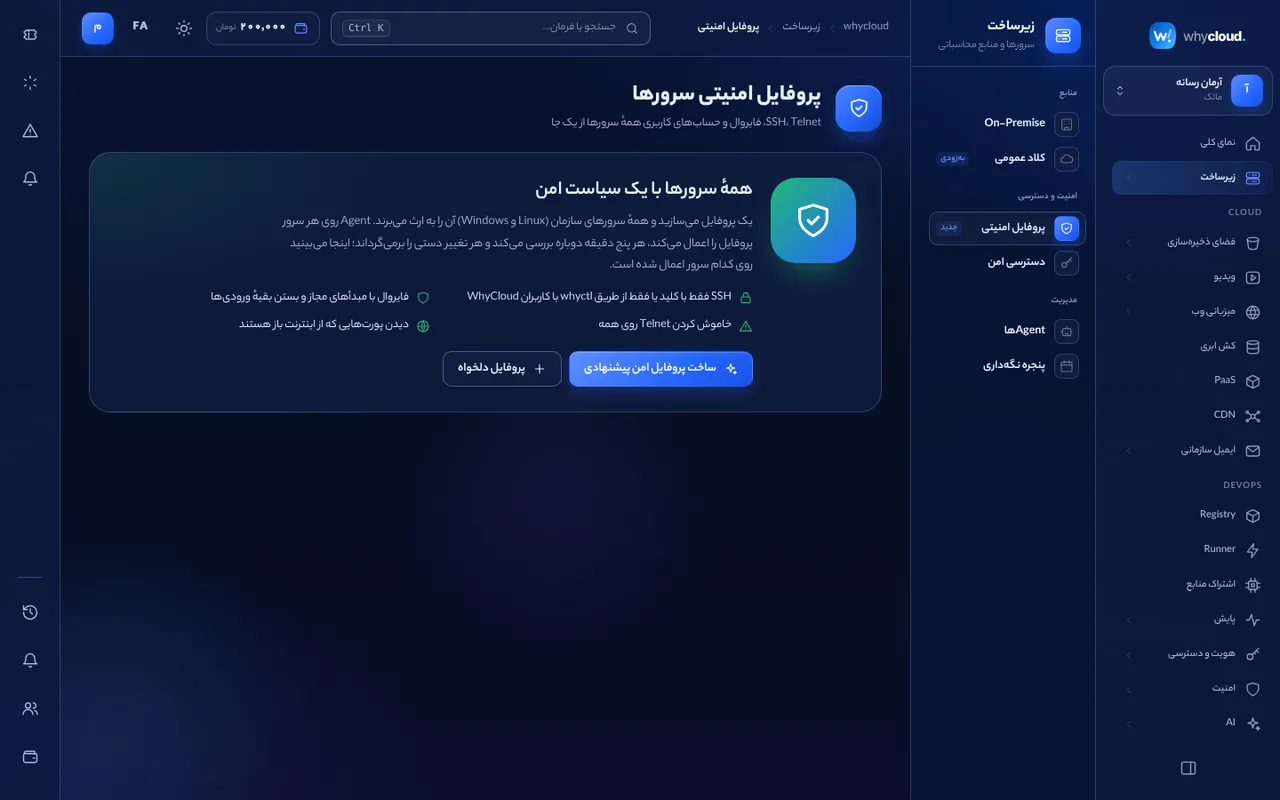
در کنسول ← زیرساخت ← امنیت و دسترسی ← پروفایل امنیتی، «ساخت پروفایل پیشنهادی» را بزنید. WhyCloud با توجه به سرورها و سرویسهای فعال یک پروفایل امن پیشنهاد میدهد که پیش از اعمال قابل ویرایش است.
SSH
حالت «فقط whyctl»: پورت SSH فقط برای تونل امن whyctl باز است و ورود با هویت WhyCloud و Audit انجام میشود. حالت «مبدأهای مجاز»: فقط آدرسهای تعیینشده. ورود root و ورود با رمز عبور را میتوانید خاموش کنید. پیکربندی پیش از اعمال با sshd -t بررسی میشود.
فایروال
قوانین ورودی را با مبدأ (IP یا CIDR)، پورت و پروتکل بنویسید. WhyCloud روی Linux فقط جدول nftables مخصوص خودش (inet whycloud) را مدیریت میکند، قوانین را با nft -c اعتبارسنجی و در صورت خطا وضعیت قبلی را برمیگرداند. پورتهایی که سرویسهای WhyCloud روی سرور لازم دارند خودکار باز میمانند.
Telnet و کاربران
Telnet و سرویسهای ناامن قدیمی خاموش و پورتشان بسته میشود. در «کاربران مجاز» تعیین کنید کدام کاربران سیستم اجازهٔ ورود دارند یا ورود فقط برای کاربران WhyCloud (از طریق whyctl) باشد.
ارثبری
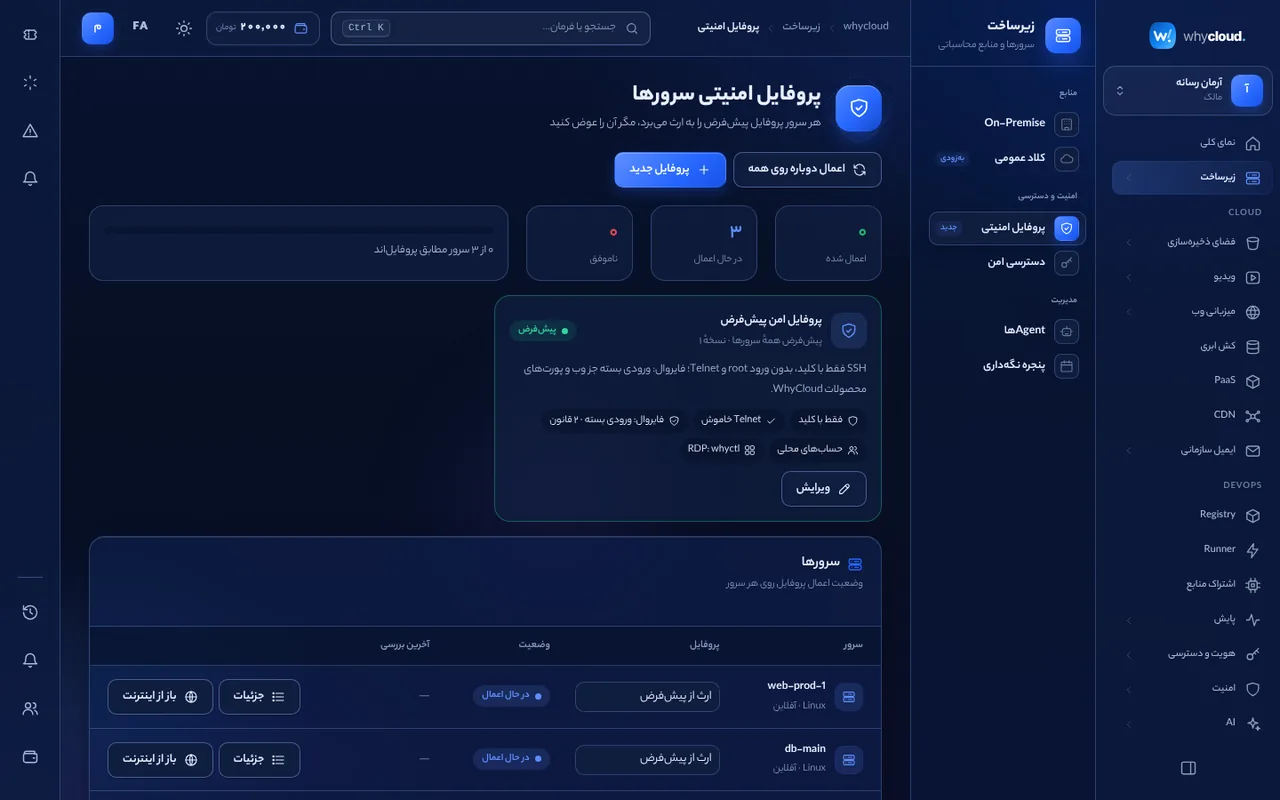
یک پروفایل را پیشفرض سازمان کنید؛ هر سروری که پروفایل جدا ندارد از آن ارث میبرد. برای هر سرور میتوانید پروفایل دیگری انتخاب یا چند مورد را بازنویسی کنید. «پروفایل مؤثر» هر سرور همیشه نمایش داده میشود و تغییر پروفایل روی همهٔ سرورهای وابسته اعمال میشود.
انحراف و پورتهای باز
Agent هر ۵ دقیقه وضعیت واقعی را با پروفایل مقایسه، انحراف را گزارش و اصلاح میکند. با «بررسی پورتها» فهرست پورتهایی که از کل اینترنت باز هستند، پروسهٔ پشت هرکدام و سطح خطر (مثلاً پایگاه داده یا RDP باز) نمایش داده میشود.
mTLS
همهٔ Agentها و Operatorها پس از ثبت یک گواهی اختصاصی از مرجع گواهی سازمان میگیرند و ارتباطشان با کنترلپلین بر پایهٔ TLS 1.3 دوطرفه است؛ اتصال بدون گواهی پس از ارتقا پذیرفته نمیشود. وضعیت mTLS هر سرور در صفحهٔ آن سرور دیده میشود.